Regulamin aplikacji mobilnej i jego relacja z RODO to temat, który w 2026 roku nabrał nowego wymiaru. Nowe interpretacje EDPB (Europejskiej Rady Ochrony Danych), rosnące wymagania platform dystrybucyjnych i zaostrzenie stosowania przepisów przez UODO sprawiają, że dokument, który dwa lata temu był wystarczający, dziś może być źródłem poważnego ryzyka prawnego.
W tym artykule pokażemy, jakie zapisy dotyczące ochrony danych osobowych musi zawierać regulamin aplikacji mobilnej, co zmieniło się w interpretacji RODO w ostatnich latach i jak unikać najkosztowniejszych błędów.
Regulamin a polityka prywatności – dwa dokumenty czy jeden?
To pierwsze pytanie, które zadaje większość twórców aplikacji. Odpowiedź brzmi: zależy od modelu biznesowego, ale w praktyce najczęściej rekomenduje się dwa odrębne dokumenty.
Regulamin aplikacji mobilnej reguluje zasady korzystania z usługi – prawa i obowiązki stron, warunki płatności, procedury reklamacyjne, licencję, wyłączenia odpowiedzialności. To umowa między użytkownikiem a usługodawcą.
Polityka prywatności to dokument spełniający obowiązek informacyjny z art. 13 i 14 RODO. Opisuje wyłącznie kwestie przetwarzania danych osobowych.
Dlaczego warto je rozdzielić? Po pierwsze – czytelność. Użytkownik szukający informacji o zwrotach nie chce czytać 20 stron o cookies. Po drugie – wymogi platform. Zarówno App Store, jak i Google Play wymagają osobno wskazanego URL do polityki prywatności. Po trzecie – zmiany. Aktualizacja polityki prywatności nie powinna wymagać pełnej aktualizacji regulaminu i ponownej akceptacji przez wszystkich użytkowników.
Niezależnie od wyboru – regulamin musi zawierać co najmniej wyraźne odesłanie do polityki prywatności i podstawowe informacje o przetwarzaniu danych w kontekście świadczonej usługi.
Co RODO wymaga od twórcy aplikacji mobilnej?
RODO (Rozporządzenie (UE) 2016/679) nakłada na administratora danych – a więc na podmiot, który decyduje o celach i sposobach przetwarzania danych – szereg obowiązków. W przypadku aplikacji mobilnych administratorem jest twórca lub wydawca aplikacji.
Obowiązek informacyjny z art. 13 RODO
Gdy zbierasz dane osobowe bezpośrednio od użytkownika (rejestracja konta, formularz zakupu, zgoda na powiadomienia push), musisz przekazać mu kompletną informację obejmującą:
- dane identyfikacyjne i kontaktowe administratora,
- dane kontaktowe Inspektora Ochrony Danych (jeśli został powołany),
- cele przetwarzania danych i podstawy prawne dla każdego celu,
- informację o odbiorcach danych lub kategoriach odbiorców,
- informację o zamiarze przekazania danych do państw trzecich (jeśli dotyczy),
- okres przechowywania danych lub kryteria jego ustalenia,
- prawa użytkownika: dostępu, sprostowania, usunięcia, ograniczenia przetwarzania, przenoszenia danych, sprzeciwu,
- prawo do cofnięcia zgody (jeśli przetwarzanie oparte jest na zgodzie),
- prawo do wniesienia skargi do organu nadzorczego (w Polsce – UODO),
- informację, czy podanie danych jest wymogiem umownym lub ustawowym oraz jakie są konsekwencje ich niepodania,
- informację o zautomatyzowanym podejmowaniu decyzji, w tym profilowaniu (jeśli dotyczy).
To wszystko musi trafić do użytkownika w momencie pobrania danych – nie po tygodniu, nie w e-mailu powitalnym, ale zanim dane zostaną zebrane.
Kluczowe zapisy dotyczące RODO w regulaminie aplikacji mobilnej
Nawet jeśli polityka prywatności jest osobnym dokumentem, regulamin aplikacji mobilnej powinien zawierać kilka kluczowych zapisów w zakresie ochrony danych. Oto omówienie każdego z nich.
1. Wskazanie administratora danych
Regulamin powinien jednoznacznie wskazywać, kto jest administratorem danych osobowych użytkowników. Musi to być podmiot tożsamy z usługodawcą wskazanym w regulaminie – rozbieżności między regulaminem a polityką prywatności w zakresie danych administratora to klasyczny błąd prowadzący do zamieszania i potencjalnych zarzutów.
Przykładowy zapis:
„Administratorem danych osobowych Użytkowników jest [nazwa firmy], z siedzibą przy [adres], NIP: [numer]. Szczegółowe informacje dotyczące przetwarzania danych osobowych, w tym przysługujące Użytkownikom prawa, dostępne są w Polityce Prywatności dostępnej pod adresem: [URL].”
2. Podstawy prawne przetwarzania danych
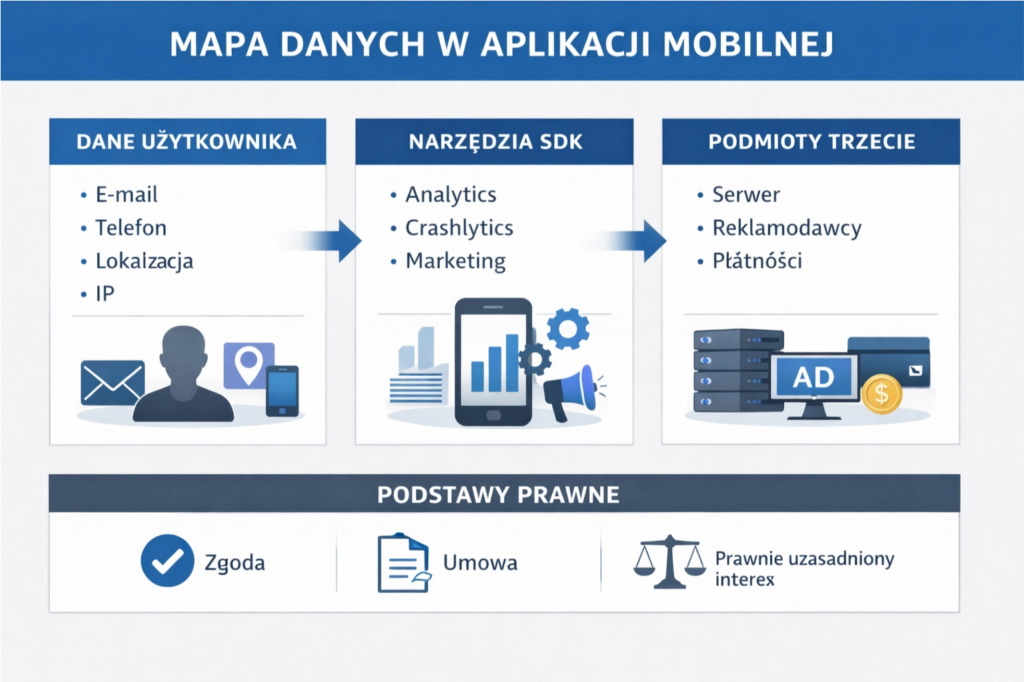
To element, który w regulaminach jest najczęściej pomijany lub traktowany skrótowo. Tymczasem RODO wymaga, by każde przetwarzanie danych miało konkretną podstawę prawną z art. 6 RODO. W przypadku aplikacji mobilnych najczęściej stosowane podstawy to:
- art. 6 ust. 1 lit. b RODO – przetwarzanie niezbędne do wykonania umowy (np. dane konta, dane rozliczeniowe),
- art. 6 ust. 1 lit. a RODO – zgoda użytkownika (np. marketing, spersonalizowane powiadomienia push, cookies analityczne),
- art. 6 ust. 1 lit. c RODO – obowiązek prawny (np. przechowywanie faktur przez 5 lat),
- art. 6 ust. 1 lit. f RODO – prawnie uzasadniony interes administratora (np. zapobieganie nadużyciom, analityka wewnętrzna).
Regulamin lub polityka prywatności muszą przyporządkować każdy cel przetwarzania do konkretnej podstawy prawnej. Zapis „przetwarzamy dane na podstawie przepisów prawa” bez wskazania konkretnego przepisu i celu jest niewystarczający.
3. Dane szczególnej kategorii – uwaga na zdrowie i lokalizację
Aplikacje mobilne z natury rzeczy zbierają dane, które mogą być uznane za szczególnie wrażliwe:
- dane lokalizacyjne – w przypadku ciągłego śledzenia mogą ujawniać wrażliwe informacje o stylu życia, miejscach kultu, placówkach medycznych,
- dane dotyczące zdrowia – aplikacje fitness, wellness, medyczne,
- dane biometryczne – uwierzytelnianie odciskiem palca lub twarzą.
Dane szczególnej kategorii wymagają wyraźnej zgody użytkownika (art. 9 RODO) lub innej szczególnej podstawy. Regulamin i polityka prywatności muszą to precyzyjnie opisywać. Ogólna zgoda na warunki regulaminu nie jest wyraźną zgodą na przetwarzanie danych wrażliwych.
4. SDK, biblioteki analityczne i podmioty przetwarzające
To jeden z najbardziej zaniedbywanych obszarów w dokumentacji aplikacji mobilnych. Większość aplikacji korzysta z zestawu zewnętrznych SDK i bibliotek, które de facto zbierają dane użytkowników na rzecz podmiotów trzecich. Przykłady to Firebase Analytics, Google Ads SDK, Meta SDK (Facebook Login, Audience Network), AppsFlyer, Adjust, Braze czy Amplitude.
Z perspektywy RODO każdy z tych podmiotów może być:
- podmiotem przetwarzającym – działa wyłącznie na polecenie administratora, na podstawie umowy powierzenia przetwarzania danych (art. 28 RODO),
- odrębnym administratorem – zbiera dane we własnym imieniu i we własnych celach (np. Meta SDK przesyłający dane do Meta Platforms Ireland).
Regulamin lub polityka prywatności muszą informować użytkownika o wszystkich podmiotach trzecich mających dostęp do jego danych, z rozróżnieniem, czy są to podmioty przetwarzające czy współadministratorzy.
Uwaga praktyczna: Brak umów powierzenia przetwarzania danych z dostawcami SDK to jedno z najczęstszych naruszeń stwierdzanych przez UODO podczas kontroli aplikacji mobilnych.
5. Transfer danych do państw trzecich
Większość popularnych SDK i usług analitycznych (Google, Meta, Amazon) transferuje dane do USA. Po unieważnieniu Privacy Shield i wejściu w życie mechanizmu EU-US Data Privacy Framework (DPF) w 2023 roku kwestia transferów danych jest regulowana nowym ramami prawnymi – ale nadal budzi wątpliwości.
Regulamin lub polityka prywatności musi informować użytkownika o fakcie transferu danych do państw trzecich, wskazywać podstawę prawną transferu (np. standardowe klauzule umowne – SCC, certyfikacja w ramach DPF) i możliwość uzyskania kopii zastosowanych zabezpieczeń.
6. Retencja danych – jak długo i dlaczego?
RODO wymaga, by dane były przechowywane nie dłużej, niż jest to niezbędne do celów ich przetwarzania. Regulamin lub polityka prywatności musi wskazywać okresy retencji dla poszczególnych kategorii danych:
- dane konta – przez czas trwania umowy + okres przedawnienia roszczeń (zazwyczaj 3–6 lat),
- dane transakcyjne i faktury – 5 lat od końca roku podatkowego (wymóg ustawy o rachunkowości),
- dane analityczne i behawioralne – zazwyczaj 13–26 miesięcy, zgodnie z wytycznymi EDPB,
- logi systemowe – zazwyczaj 30–90 dni,
- dane zgłoszeń reklamacyjnych – 1–2 lata po zakończeniu sprawy.
Zapis „przechowujemy dane przez niezbędny okres” jest niewystarczający i może skutkować zarzutem naruszenia zasady ograniczenia przechowywania z art. 5 ust. 1 lit. e RODO.
Zgody w aplikacji mobilnej – jak powinny wyglądać?
RODO precyzuje, że zgoda musi być dobrowolna, konkretna, świadoma i jednoznaczna. W kontekście aplikacji mobilnych oznacza to szereg wymogów praktycznych.
Checkboxy muszą być odznaczone domyślnie. Żaden checkbox dotyczący marketingu, cookies analitycznych czy przekazywania danych podmiotom trzecim nie może być zaznaczony z góry.
Zgoda na warunki regulaminu ≠ zgoda na marketing. To dwie odrębne zgody wymagające odrębnych mechanizmów. Kliknięcie „Akceptuję regulamin” nie może jednocześnie oznaczać zgody na newsletter czy spersonalizowane reklamy.
Wycofanie zgody musi być równie łatwe jak jej wyrażenie. Jeśli użytkownik wyraził zgodę na powiadomienia push jednym tapnięciem, musi móc ją cofnąć równie prosto – bez konieczności kontaktu z obsługą klienta czy wyszukiwania opcji w czwartym poziomie ustawień.
Rejestr zgód. Twórca aplikacji musi być w stanie udowodnić, że konkretny użytkownik wyraził zgodę, kiedy to nastąpiło i na co dokładnie. System zarządzania zgodami (Consent Management Platform – CMP) to w 2026 roku standard, nie opcja.
Nowe interpretacje EDPB istotne dla aplikacji mobilnych w 2026 roku
Europejska Rada Ochrony Danych regularnie wydaje wytyczne, które doprecyzowują stosowanie RODO. Oto te najistotniejsze z perspektywy twórców aplikacji:
Wytyczne 05/2022 o modelach zgody dla cookies – choć dotyczą formalnie cookies, mają zastosowanie do wszelkich mechanizmów śledzenia w aplikacjach mobilnych, w tym SDK i identyfikatorów urządzeń (IDFA, GAID). Modele „płać albo zgódź się” są dopuszczalne tylko pod ściśle określonymi warunkami.
Wytyczne 03/2022 o ciemnych wzorcach (dark patterns) – EDPB wprost wskazuje, że utrudnianie wycofania zgody, ukrywanie ustawień prywatności i stosowanie mylących etykiet przycisków stanowi naruszenie RODO. Regulamin zawierający zapisy legitymizujące takie praktyki jest niezgodny z prawem.
Wytyczne 02/2023 o aplikacjach mobilnych – dokument wprost wskazujący, jakie informacje muszą być dostępne użytkownikowi przed instalacją aplikacji, jakie dane wymagają zgody, a jakie mogą być przetwarzane na podstawie uzasadnionego interesu.
Aplikacje dla dzieci – szczególny reżim ochrony danych
Jeśli Twoja aplikacja może być używana przez osoby poniżej 16 roku życia (w Polsce – poniżej 13 lat w przypadku zgody cyfrowej), podlegasz znacznie surowszym wymogom:
- przetwarzanie danych dzieci wymaga zgody rodzica lub opiekuna prawnego,
- aplikacja musi stosować mechanizmy weryfikacji wieku,
- DSA zakazuje targetowania reklam opartego na profilowaniu wobec nieletnich,
- regulamin musi zawierać wyraźne postanowienia dotyczące użytkowników niepełnoletnich i przetwarzania ich danych.
Brak tych postanowień w regulaminie aplikacji mobilnej kierowanej do dzieci lub młodzieży to jeden z najpoważniejszych błędów, za który organy nadzorcze nakładają najwyższe kary.
Najczęstsze błędy RODO w regulaminach aplikacji mobilnych
Brak klauzuli informacyjnej lub odesłania do polityki prywatności. Regulamin, który nie zawiera żadnej wzmianki o przetwarzaniu danych osobowych, narusza podstawowy obowiązek informacyjny RODO.
Zbyt ogólne cele przetwarzania. „Przetwarzamy dane w celu świadczenia usług” to nie cel – to opis każdej działalności. Każdy cel musi być opisany konkretnie: rejestracja konta, obsługa płatności, wysyłka powiadomień push, analityka behawioralna.
Brak informacji o SDK i podmiotach trzecich. Regulamin opisuje tylko dane zbierane przez samą aplikację, pomijając fakt, że wbudowane SDK zbierają wielokrotnie więcej danych na rzecz podmiotów zewnętrznych.
Warunki zgody niezgodne z RODO. Zgoda łączona z akceptacją regulaminu, domyślnie zaznaczone checkboxy, brak możliwości wycofania zgody – to naruszenia podstawowych zasad RODO dotyczących ważności zgody.
Brak informacji o transferze danych poza EOG. Aplikacja korzysta z Firebase, Facebooka i Amplitude, a polityka prywatności nie wspomina ani słowem o transferze danych do USA.
Niespójna dokumentacja. Regulamin wskazuje jednego administratora danych, polityka prywatności – innego. Regulamin deklaruje retencję 12 miesięcy, polityka – 24 miesiące. Sprzeczności w dokumentacji to gotowy argument dla organu nadzorczego.
Checklista RODO dla regulaminu aplikacji mobilnej 2026
Przed publikacją dokumentu zweryfikuj:
- [ ] Wskazanie administratora danych zgodne z danymi w rejestrze UODO
- [ ] Odesłanie do pełnej polityki prywatności z aktywnym URL
- [ ] Opis kategorii zbieranych danych i celów przetwarzania
- [ ] Podstawy prawne przetwarzania dla każdego celu (art. 6 RODO)
- [ ] Informacja o podmiotach przetwarzających i odbiorcach danych (w tym SDK)
- [ ] Informacja o transferach danych do państw trzecich i stosowanych zabezpieczeniach
- [ ] Okresy retencji danych dla każdej kategorii
- [ ] Opis praw użytkownika i sposób ich wykonania
- [ ] Mechanizm wyrażenia i wycofania zgody spełniający wymogi RODO
- [ ] Szczególne postanowienia dla użytkowników niepełnoletnich (jeśli dotyczy)
- [ ] Spójność z polityką prywatności i innymi dokumentami prawnymi aplikacji
Podsumowanie
Relacja między regulaminem aplikacji mobilnej a RODO jest w 2026 roku bardziej złożona niż kiedykolwiek wcześniej. Nowe wytyczne EDPB, rosnąca aktywność organów nadzorczych i zaostrzenie egzekwowania przepisów sprawiają, że dokumentacja, która kilka lat temu była wystarczająca, dziś może być źródłem poważnych sankcji.
Najważniejsze zasady dla twórców aplikacji:
Regulamin i polityka prywatności to dwa odrębne dokumenty – oba obowiązkowe, oba muszą być dostępne przed instalacją aplikacji. Każde przetwarzanie danych musi mieć konkretną podstawę prawną wskazaną w dokumentacji. SDK i biblioteki zewnętrzne są najczęściej pomijanym, a zarazem największym źródłem ryzyka RODO w aplikacjach mobilnych. Zgody muszą być konkretne, dobrowolne i równie łatwe do wycofania jak do wyrażenia.
Jeśli chcesz mieć pewność, że Twoja dokumentacja jest kompletna i zgodna z przepisami obowiązującymi w 2026 roku, sprawdź profesjonalnie opracowany regulamin aplikacji mobilnej uwzględniający zarówno wymogi RODO, jak i DSA, Akt o Dostępności i zmiany wynikające z Dyrektywy 2023/2673. Dobra dokumentacja to fundament, na którym można bezpiecznie budować produkt cyfrowy.